高可用分布式核心
J9防护系统
专为银行清算、证券交易及大型金融机构打造的端到端纵深安全免疫体系。毫秒级识别异常交易,国密透明加密杜绝内部泄露,在零感知状态下实现等保合规要求与全方位APT渗透攻防防御。
新一代金融安全节点接入
第 4 期部署预热专网节点配额预留
本季度持牌机构专享部署信道即将锁定,优先享受灾备双活协同验证。
J9三大底层核心支柱
从底层硬件密评到高并发应用运行时环境,J9通过层层收紧的隔离策略,构建不依赖单一节点防线的立体免疫结构。
透明国密存储与传输
全面支持 SM2/SM3/SM4 硬件密码卡无缝接入,对数据库敏感字段、报文通信日志提供免改动透明加解密保护,确保核心敏感资产绝对自主可控。
毫秒级交易反欺诈风控
基于流式计算与图数据库模型,在交易指令流转的 5ms 窗口期内完成异常设备指纹比对、资金链裂变监测及盗刷风险阻断,业务零卡顿感知。
零信任金融级访问控制
持续动态验证运维人员、分支机构及三方接口的操作身份,实行基于风险等级的微隔离网络策略,阻断横向移动渗透与凭证伪造越权风险。
严密的分层防护引擎组件
J9将安全能力深度嵌合进分布式核心交易系统的各个网络微单元,以下组件相互解耦同时协同联动,形成全天候闭环合规防线:
金融边界防重放网关
支持微秒级时间戳校验与动态数字签名校验,彻底瓦解交易重放与中间人监听篡改欺诈。
数据安全沙箱隔离模块
金融机构跨部门及三方机构联合建模时,保证数据“可用不可见”,满足隐私保护标准。
自动化等保四级审计总线
不可篡改的全量日志流式归集系统,天然符合银保监及金融监管审计核验要求。
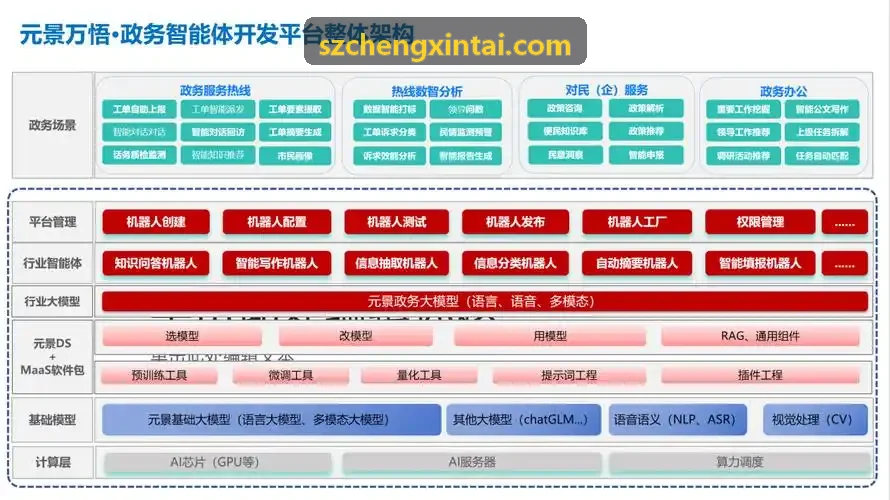
J9关键功能矩阵
满足数字化转型阶段中金融科技系统复杂的跨云协同要求,涵盖事前防范、事中阻断到事后追溯的纵深链路。
自动化合规审计
监管对齐内置针对金融分布式架构的 200+ 审计策略规则,实现配置偏差与越权操作的分钟级自动纠偏与警报生成。
API 数据泄露防护
接口安全深度解析开放银行与三方开放平台 API 报文,动态脱敏卡号、身份证等核心敏感资产,防止批量爬取。
智能反洗钱识别
行为分析基于多维度图算法识别隐蔽的资金分拆与聚合链路,准确捕捉地下钱庄与洗钱团伙的蛛丝马迹。
内存防篡改攻防
内核加固主动检测核心进程注入、内存补丁与动态调试漏洞,防止针对柜面及核心账务程序的恶意篡改。
多地多活容灾切换
业务连续性在极端网络断开或骨干节点遭遇攻击时,系统支持异地节点在无损状态下实现业务接管,保障 RPO=0。
自动化渗透监控
红蓝对抗利用沙盒诱捕技术与虚拟蜜罐集群,精准捕获潜伏的 APT 攻击流量,保护生产核心集群免受外溢危害。
核心安全产品解决方案系列
针对商业银行、证券经纪机构与金融科技平台的特异化业务流程,量身打造针对性的安全软件交付包。
银行级交易防护套件
专为大中型商业银行核心账务系统与跨行清算网络量身定制,重点击穿数据保密性与防篡改难题。
- 支持人民银行二代支付系统安全规范
- 主机内核级数据防窃取加固
- 秒级识别柜面与网银异常操作指纹
- 国密算法硬件加密机极速协同
证券风控实时引擎
面向证券交易、期货开户与高频量化机构,保障极端瞬时吞吐下的交易防挂单劫持与多通道穿透防护。
- 极低时延架构,单笔鉴权响应 < 1.2ms
- 行情与报单防重放加密隧道
- 实时监测跨账户异常对敲违规操作
- 等保四级与证监会合规项一键导出
保险普惠数据沙箱
适用于普惠金融、互联网保险与持牌消费金融,专注征信协同查询与多方隐私计算安全合规防线。
- 同态加密与多方安全计算(MPC)
- 多渠道获客反羊毛与黑产撞库拦截
- 跨机构身份脱敏多维认证
- 支持轻量级云原生容器集群部署
传统运维模式 vs J9防护体系
面对层出不穷的 APT 定向攻击与严苛的金融监管法规,被动式边界防护与主动免疫架构带来根本性的防御代差。
- 依赖单一物理防火墙,内部网络一旦被穿透则全域失守
- 明文或简单哈希存储关键资产,内部越权拖库风险极高
- 事后人工调取离线日志,异常交易排查耗时平均超过 4 小时
- 面对等保与密评整改需耗费数月重构业务系统底层代码
- 接口缺乏精细化动态鉴权,易遭自动化爬虫批量窃取账户
- 零信任持续微隔离认证,各服务节点默认互不信任且动态授权
- 全链路国密硬件级透明加密,杜绝运维越权与数据非授权导出
- 毫秒级流式智能风控引擎,攻击与异常阻断发生在交易报文提交瞬间
- 原生预置金融合规审计规则集,分钟级导出标准化等保四级证据链
- API 动态脱敏与防伪造证书双向绑定,彻底隔绝黑客逆向自动化攻击
贴合真实业务流程的渗透防御矩阵
从移动端前沿交互到多数据中心骨干清算,J9无缝嵌入各类典型业务落地场景,保持业务韧性与安全防线的动态平衡。
网上银行与手机转账全时风控
在客户进行跨行大额转账的微秒级指令中,比对上百维设备指纹、地理位移与生物行为特征,实时熔断诈骗与被控木马转账。
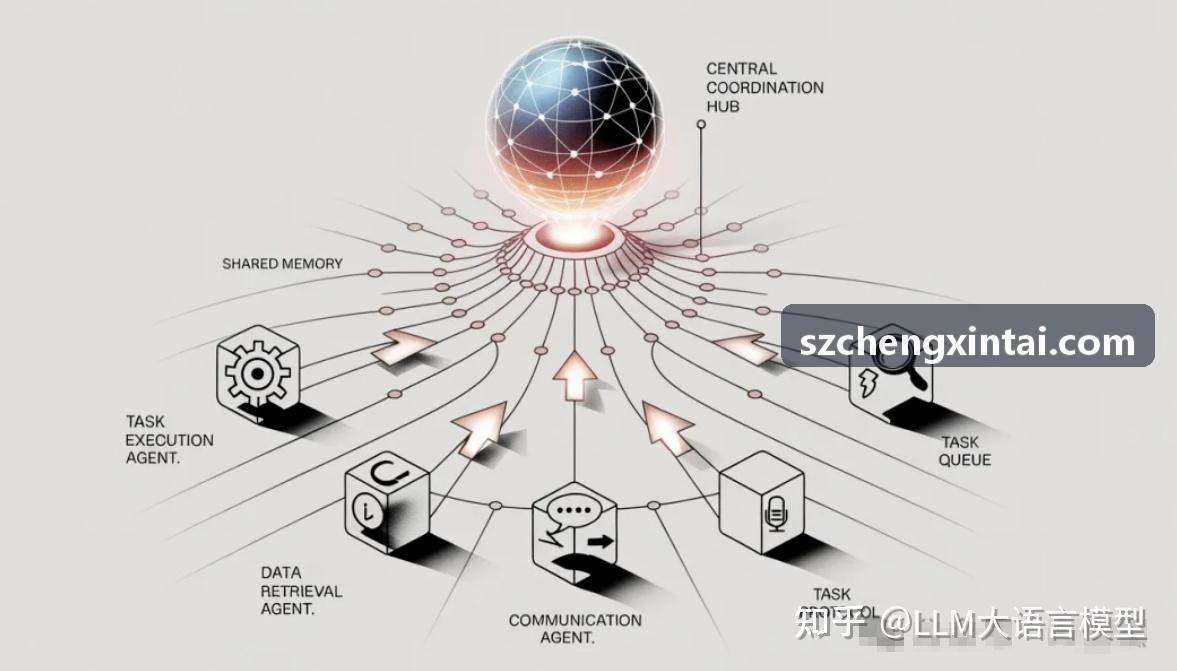
移动证券终端双向安全加固
深度防护移动 APP 免遭逆向反编译、二次打包与内存注入,通过动态通信加密隧道保证报单指令从手机端到柜台绝对纯净。
跨境支付清算隐私计算与隔离
满足国际合规监管与跨境数据安全流动法案要求,利用安全多方计算与可信执行环境(TEE),让清算对账数据流转可审计不可篡改。
信贷审批与普惠金融防团伙欺诈
构筑借贷主体关联图谱网络,自动识别中介包装、虚拟号池与群控撞库,防范黑灰产套现,有效将信贷欺诈不良率降至最低。
J9漏洞防御与合规简报
紧跟金融监管动态与新型威胁情报,诚心泰科技持续向行业输出专业级研究报告与漏洞修复指导方案。
金融数据安全专项纵深索引
按防护层级与资产形态细分的软件模块能力分类,精准对齐金融机构采购与技术规范指标。
国密算法软硬件适配
覆盖加密机、密码卡与软件纯密实现的协同调度体系。
高频交易防篡改网关
保障证券报单、期货委托的全链路纳秒级哈希完整性校验。
开放银行 API 审计
全面收敛外联接口越权风险,提供实时的合规审计与告警。
征信数据防泄漏沙箱
联合建模与数据跨域协作,满足数据要素流转隐私法律规定。
双活容灾多活接管
保障重大故障下账务数据零丢失、异地机房无缝平滑切流。
内网特权运维管控
对核心数据库与主机命令进行录像审计与非法指令阻断。
移动支付终端反作弊
对抗设备牧场、改机工具与模拟器黑产团伙的高级风控探针。
金融级合规证据链
自动归集审计证据,简化第三方安全测评与金融监管检查。
来自一线金融机构合规官的真实评价
多地商业银行、主流证券公司及大型资产管理公司在部署J9后,实现了业务增长与严苛合规的高效协同。
“诚心泰科技提供的J9在透明国密改造过程中表现出色,完全没有改造我们现有的核心账务数据库,两周内就顺利通过了密评三级核验,且业务系统吞吐量没有任何肉眼可见的延迟增加。”
某股份制商业银行
首席信息安全官 (CISO)“我们对高频报单的延迟极其敏感,该J9将风控校验压缩在 1.5 毫秒内,在数次市场震荡高并发冲击下稳定运行,成功拦截了多次外部撞库扫描与违规对敲尝试。”
知名证券公司
金融科技架构总监“在消费信贷获客环节,该套系统的反欺诈沙箱和设备指纹准确率极高,部署首个季度就为我们阻断了数百万规模的团伙薅羊毛攻击,审计日志直接契合银保监监管规范,省心可靠。”
持牌消费金融机构
风险合规部负责人J9常见采购与部署问答
针对技术选型、交易延迟影响、存量系统兼容及等保达标周期的核心顾虑,提供直接明确的解答。
部署J9是否会导致高并发交易产生额外延迟?
金融机构接入国密算法加固时,是否需要大规模修改既有核心代码?
该系统如何帮助金融机构通过等保三级/四级及商用密码应用安全性评估?
面对分支机构、混合云与多数据中心环境,如何确保策略统一性?
遭遇突发网络抖动或硬件单点故障时,如何保障业务连续性?
从技术方案评估到正式生产上线,通常需要多少周期?
预约专家金融安全体检
获取定制化部署方案
诚心泰科技安全技术专家将在 2 小时内与您对接,根据您所在的金融行业特性与监管要求,提供涵盖架构规划、压测报告与合规对齐的专属实施方案。